Theo dõi session logs
Cập nhật Security Group
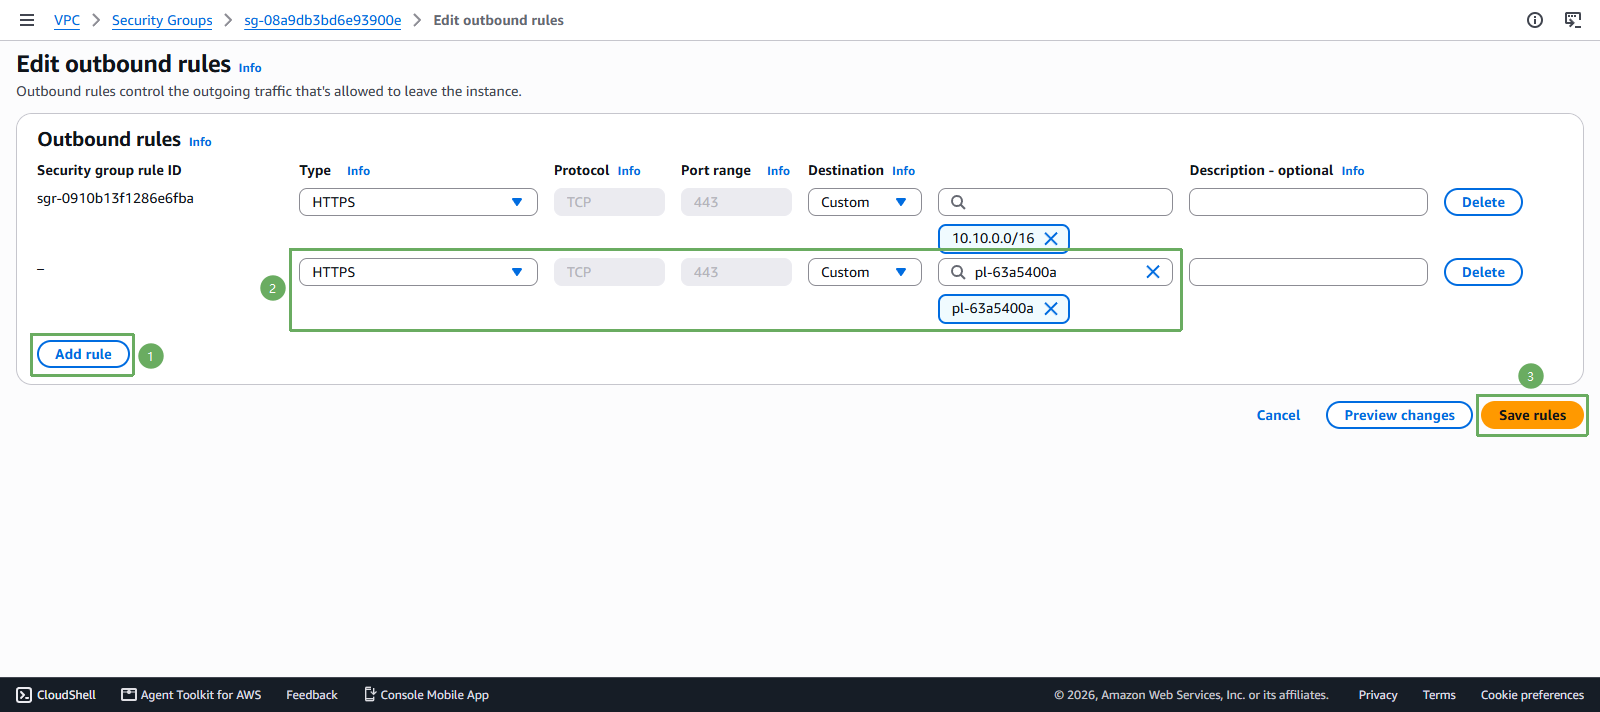
Để instance có thể gửi log đến S3 qua S3 Gateway Endpoint, ta cần cho phép outbound traffic tới S3.
Truy cập giao diện quản trị dịch vụ VPC
- Click Security Groups.
- Chọn SG Private Windows Instance.
- Chọn tab Outbound rules và click Edit outbound rules.
Click Add rule:
- Type: HTTPS
- Destination: Chọn Custom, click vào ô tìm kiếm, gõ
pl-và chọn S3 prefix list (ví dụ:com.amazonaws.us-east-1.s3). - Click Save rules.
Cấu hình lưu trữ session logs
Truy cập giao diện quản trị dịch vụ System Manager - Session Manager
- Click tab Preferences.
- Click Edit.

Kéo chuột xuống phía dưới, tại mục S3 logging,
- Click chọn Enable cho Send session logs to S3.
- Chọn Allow only encrypted S3 buckets.
- Click chọn Choose a bucket name from the list.
- Chọn S3 bucket bạn đã tạo.

Kéo chuột xuống phía dưới, click Save để lưu cấu hình.
Truy cập giao diện quản trị dịch vụ System Manager - Session Manager
- Click Start session.
- Click chọn Private Windows Instance.
- Click Start session.
Gõ lệnh ipconfig.
- Gõ lệnh hostname.
- Click Terminate để thoát session, click Terminate 1 lần nữa để xác nhận.

Kiểm tra Session logs trong S3
Truy cập vào giao diện quản trị dịch vụ S3
- Click vào tên S3 bucket chúng ta đã tạo cho bài lab.
Click vào tên file sessions log

Tại trang chi tiết objects , click Open.

File logs sẽ được mở ở 1 tab mới trên trình duyệt. Bạn có thể xem các câu lệnh đã được lưu trữ lại trong session logs.
